
Xを開くと、おすすめはGMOの不正アクセスの話ばかり!
お名前.comのデスクトップクラウドは10年以上前にすぐやめたので、関係ないと思っていました。でも、1年前くらいまで使っていたConoHa(このは)も同じGMOだと知って、急に怖くなったんです。
結論、大きく報じられているのは「お名前.com デスクトップクラウド」という1つのサービス。2026年の10月の終わりごろの時点で、今回の件でConoHaに被害があったという発表は見つかりません!
でも、解約しただけのアカウントって、今もどこかに残ってる? うろ覚えの「7年前から」って、いったい何の話?
大きく報じられているのは、どのGMOのサービス?
GMOの発表を順番に見ていくと、名前が出てくるのは、ずっと同じサービスでした。
報じられているのは「お名前.com デスクトップクラウド」
10月21日の第1報から28日の第14報まで、GMOの「重要なお知らせ」は全部このサービスの話。ほかのサービスの名前は出てこない。(GMOインターネットグループの発表)
大きく報じられているのは1つのサービスとして、少しほっとした。これだけ騒がれていることだから、もしもConoHaにも影響があるのであれば、必ずそこも誰かが騒ぐはず。Xのポストを見ている限り、そのような話は出ていない気がする。
それでも、今回のハッキングで1番怖いなと思ったのは、そのクラウド上のWindowsパソコンに置かれているあらゆる個人情報が抜かれてしまっているのではないかという恐怖。例えば、遠隔のWindowsパソコンからログインしているEvernoteやDropboxにもアクセスされてしまったら、個人情報は完全にダダ漏れになる。
ねらわれたのは、借りたサーバーの中に保存していた情報
取引の道具に入れていた、取引口座のログイン情報など。GMOは、カードの情報はこのサービスのサーバーには置いていない、としている。(GMOの第2報)
恐れていた「クラウドのWindowsの中身」が、まさにねらわれた所でした。じゃあ、そこにつないでいた手元のPCまでやられたのか。
預かったPCから、ウイルスやランサムウェアの跡は見つからず
攻撃者は「つないでいたPCもねらう」と予告。でもGMOが利用者から預かったPCを調べると、10月28日 18:20(日本時間)の時点で、ウイルスやランサムウェア(PCを人質にとる攻撃)の跡は見つかっていない!(GMOの第14報)
これも怖かった。よかった。否定されている。犯人は盛ったのかな?
Xのおすすめは毎日GMOでも、名前が出ているのはデスクトップクラウドという1つのサービスだけ。では、わたしが使っていたConoHaのほうは、どうなっているのか。
ConoHa(このは)のデスクトップは、お名前.comとは別物?
わたしが使っていたのはWindows Server。普通に使うだけでも1番下のプランでは多分足りなくて、それもなんだかんだとオプションをつける必要があって、詳細はもう忘れてしまったが、普通にWindowsパソコンとして使うだけのために、通常のサーバー料金にプラスして月々1,200円とか1,500円とか、それぐらいのものが必須だった気がする。高くてやめてしまった。
ConoHaもお名前.comも、同じGMOインターネットのサービス
ただ、ConoHaでWindowsの画面を遠くから使うのは「ConoHa for Windows Server」という別の商品。入るときのIDも、ConoHaはConoHaアカウント、お名前.comはお名前IDと別々。(各社の公式ページ)
同じ会社でも、看板がちがえば入り口もちがう。ただ、中の仕組み(基盤)まで分かれているのかは、発表には書かれていませんでした。
Windowsの画面を使うには「RDS SAL」、今の料金で月1,386円
管理のため以外でWindows Serverに画面をつないで使うには、人数分の「RDS SAL」というライセンスが要る。今の料金表で月1,386円。(ConoHa for Windows Serverの仕様書)
記憶の「月々1,200円とか1,500円とか」は、たぶんこれ。けっこう合ってました!ConoHaのヘルプによると、Windows Serverは削除すると復旧できないとのこと。1年前に消したわたしのサーバーは、もう戻せない状態です。
では、今回の件でConoHaに何か起きていないか。GMOのお知らせやニュースを探した範囲では、2026年の10月の終わりごろの時点で、ConoHa VPSやConoHa for Windows Serverに不正アクセスがあったという発表は見つかりませんでした。
ちなみにConoHaでは9月に、レンタルサーバーのConoHa WINGで別の不正アクセスが公表されています。時期もサービスもちがう、別の発表です。
もう1つ気になるのが、どこかで見た「7年」という数字です。
「7年前から」って本当?同じ週のPHPの話とは別?
確か、今回のGMOのハッキングの犯人は、7年前から?のデータを持っていると言うようなことを言っていたような気もする。でもこれは全然違うかもしれない。定かではない。
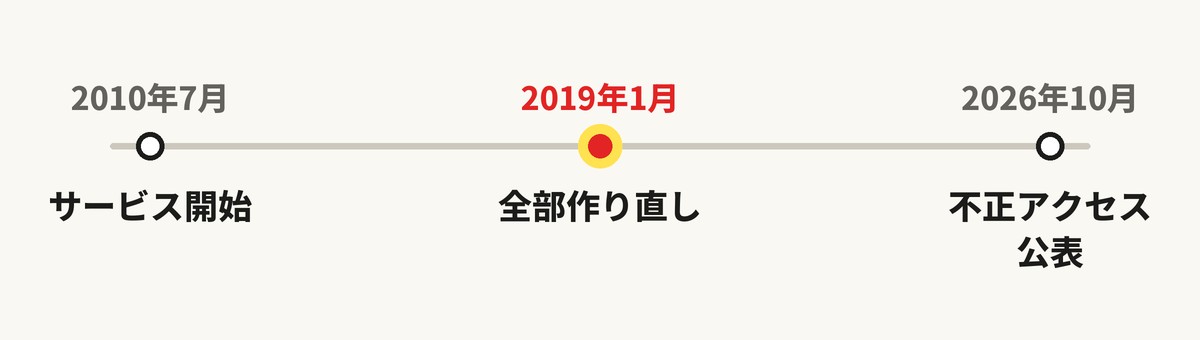
デスクトップクラウドは2010年7月スタート、2019年1月に全部作り直し
今回、影響の可能性があるとされたのは、全プランの最大26,739台(被害が確かめられた数ではない)。(お名前.comのお知らせ・GMOの第2報)
「7年」は、攻撃者の主張から出てきた数字
攻撃者の声明には、問題の仕組みの始まりを2019年(デスクトップクラウドを作り直した年)とする主張がある。ただ、それは「7年間ずっと入られていた」証拠にはならない、と解説記事は指摘。GMOも認めていない。(moreread)
うろ覚えの「7年」は、データの年数というより、2019年から数えた年数の話だったみたいです。それも、まだ攻撃者の言い分の中の話。
わたしは少し勘違いしていたのかもしれないけど、今回のGMOへのハッキングというのは、ちょうど同時期に話題になったPHPの重大な問題?に関するものだったり、これも最近話題になっているAIによるハッキング?とかとは違うんだろうか。
同じ週の「PHP2Shell」とは、関係が分かっていない
10月21日、PHP(多くのWebサイトを動かす仕組み)の重大な弱点「PHP2Shell」が報じられた。でもGMOは侵入経路を公表しておらず、デスクトップクラウドの件と関係があるかは明らかになっていない。(窓の杜・piyolog)
AIが使われたという発表や報道も、探した範囲では見つかりませんでした。勘違いかどうかは、今のところ「分からない」が答えみたいです。
解約しただけで、ConoHaのアカウントは残ってる?それって怖い?
わたしが行ったのは解約だけ。退会はしていない。
サービスを全部解約しても、ConoHaアカウントは残る
アカウントを消す(退会)のは別の手続き。消したあとは、アカウントも登録データも戻せない。(ConoHaサポート)
アカウント自体はじゃあ残っているな。でもそれはどうなんだろう?怖いことなのかな?よくわからない。アカウントを作成し、解約のみして退会をしていない、つまりアカウントが残っているサービスなんて多分無数にある。アカウント削除って基本的にしない気がするな。
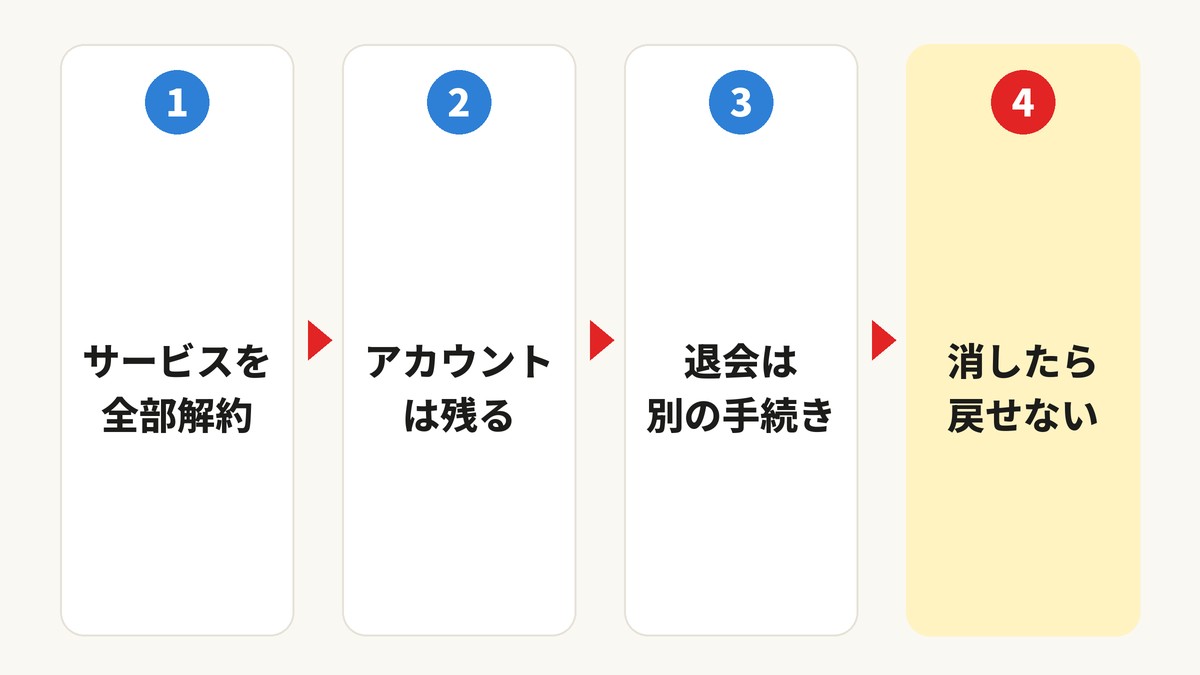
解約はしても、退会はしていない。わたしのアカウントは、たぶん今もConoHaのどこかで留守番中。じゃあ、その留守番は怖いことなのか。
IPAのすすめは「使わなくなったアカウントは削除」
IPA(国の情報セキュリティの機関)は10月26日、日頃の対策として、使わなくなったアカウントは削除することをすすめている。消したら情報も消えるのかは、規約やプライバシーポリシーで確かめて、とも。(IPA 安心相談窓口だより)
「怖いことなのかな?」への答えは、「使わないなら消すのが基本」でした。
ちなみに、解約したあとのことでは、気になる主張も出ています。
攻撃者の主張(確かめられていない):解約したサーバーが残っていた?
デスクトップクラウドでは、解約したあともサーバーが次の注文まで動いたままで、一部は数か月残っていた、という主張。GMOはこの主張を認めていない。(moreread)
あくまでデスクトップクラウドについての攻撃者の主張で、ConoHaの話ではありません。
今も使うお名前.comのドメインは?今からやることは?
ドメインの契約は、今に至るまで10年以上前からずっとしている。
GMOの発表は、お名前.comのドメインには触れていない
グループのカード決済の会社・GMOペイメントゲートウェイも10月26日、自社サービスに不正アクセスや漏えいの影響は確認されていない、と発表。(各社の発表)
触れていないということは、一旦大丈夫なんだろう。まさか隠すとも思えない。隠して、隠し通せるものでもないと思うから。
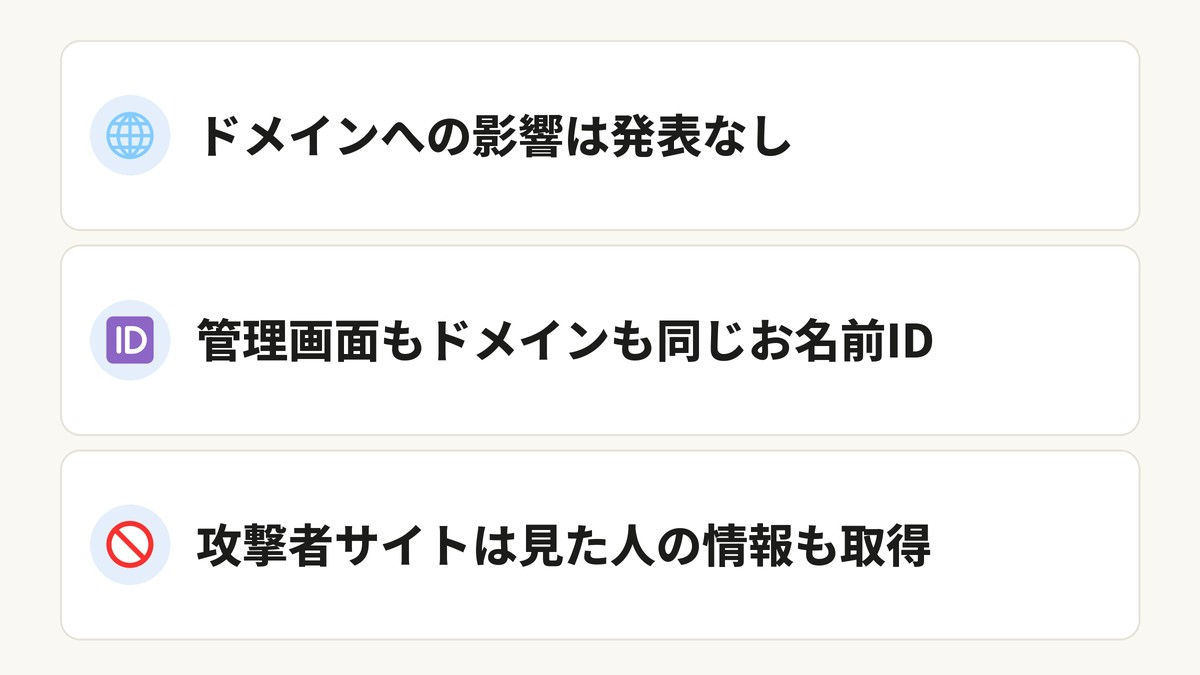
デスクトップクラウドの管理画面も、ドメインと同じ「お名前ID」
ただし、GMOはお名前IDやそのパスワードがもれたとは発表していない。(お名前.comヘルプ・GMOの第4報)
同じIDなので、念のためお名前IDのパスワードを変えて、二段階認証にしておくのがよさそうです。
攻撃者が情報をのせたサイトは、見に行かない
GMOは、見に行った人の情報も取られていると確認した、と説明。そのサイトは10月28日の午前4時(日本時間)ごろ、閉鎖が確認されている。(GMOの第12報・第13報)
このサイトから犯人の足跡がかなりたどれるようで、それが正しく、犯人が捕まることを願う。もし本当にこれで犯人の足跡がたどれるのだったら、結構、おまぬけな犯人なのかも?なんで自分で契約したサーバーで、ハッキングのことを公開するサイトを作るのか、よくわからない。やっぱりおとりなのだろうか。
ただ、犯人さがしについては、GMOからお願いが出ています。
GMOのお願いは「自分で犯人を探さない」
自分で犯人を探したり接触したり、確かでない情報を投稿したりしないで、とのこと。情報は懸賞金(上限100万米ドル)の専用サイトで受け付けていて、開設から6時間で113件が届いた。(GMOの第14報)
見に行かないのも、立派なセキュリティ対策。結局、解約したわたしの場合、やることはこの3つになりそうです。
・攻撃者のサイトは見に行かない
・使わないConoHaのアカウントは、退会も考える
・お名前IDのパスワードは、念のため変えておく
まずは、ConoHaのアカウントが残っているかから!